Bezpieczna wymiana plików bez pendrive'ów i publicznych chmur
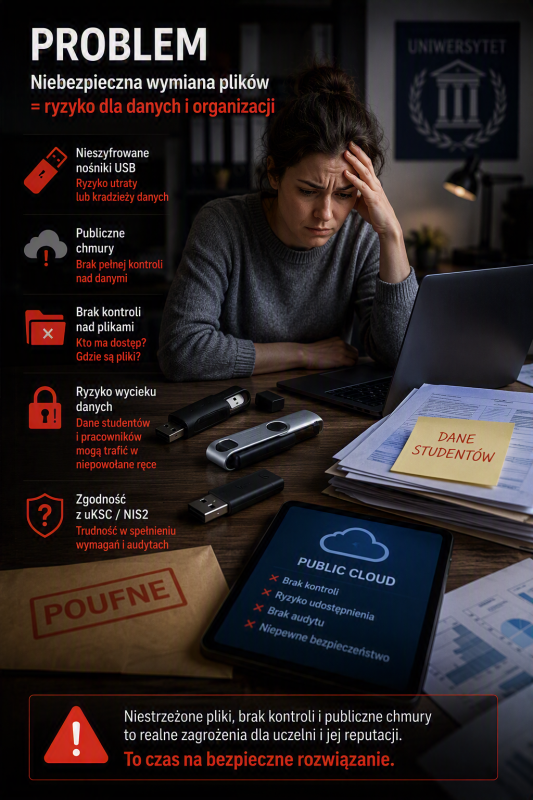
Wiele uczelni wyższych codziennie wymienia duże ilości dokumentów pomiędzy pracownikami, wydziałami, studentami oraz podmiotami zewnętrznymi. Korzystanie z pamięci USB, prywatnych usług chmurowych czy przesyłanie dużych plików pocztą elektroniczną generuje ryzyko utraty danych oraz utrudnia spełnienie wymagań wynikających z ustawy o krajowym systemie cyberbezpieczeństwa (uKSC) i dyrektywy NIS2.
Dla jednej z uczelni wyższych wdrożyliśmy rozwiązanie oparte na macierzy dyskowej Synology NAS oraz usłudze Synology Drive, tworząc bezpieczną prywatną chmurę do wymiany dokumentów pomiędzy pracownikami oraz organizacjami zewnętrznymi.
Wyzwanie
Klient poszukiwał rozwiązania, które:
umożliwi bezpieczną wymianę plików pomiędzy pracownikami,
wyeliminuje wykorzystanie nieszyfrowanych pamięci USB,
zapewni pełną kontrolę nad lokalizacją danych,
umożliwi integrację z istniejącą infrastrukturą Active Directory,
zwiększy poziom cyberbezpieczeństwa zgodnie z wymaganiami NIS2.
Zastosowane rozwiązanie
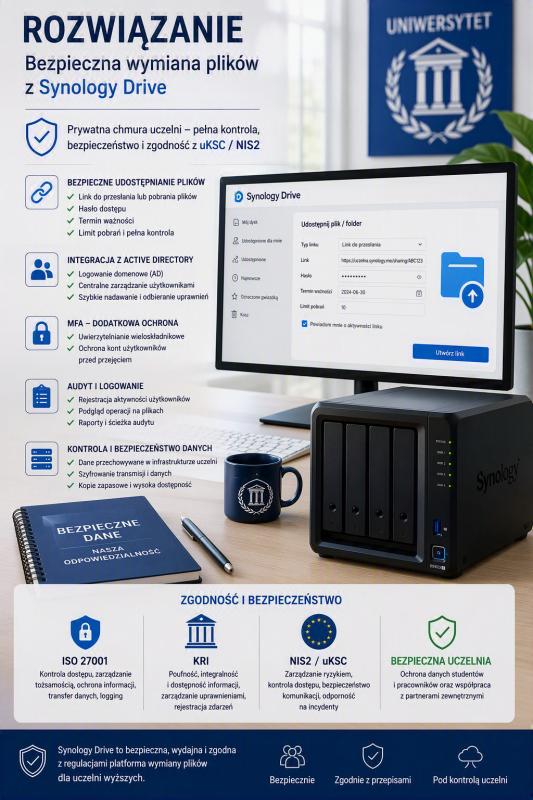
W ramach projektu wdrożyliśmy macierz dyskową Synology wraz z usługą Synology Drive, która zapewnia funkcjonalność prywatnej chmury plików działającej wewnątrz infrastruktury klienta.
Najważniejsze funkcje wdrożenia:
Bezpieczne udostępnianie dokumentów
Pracownicy mogą generować linki do przesyłania lub pobierania plików przez osoby spoza organizacji.
Udostępnione zasoby można zabezpieczyć poprzez:
hasło dostępu,
ograniczenie czasowe ważności linku,
kontrolę uprawnień,
monitorowanie aktywności użytkowników.
Dzięki temu przekazanie dokumentów kontrahentowi nie wymaga tworzenia dodatkowych kont użytkowników ani dostępu do wewnętrznych zasobów uczelni.
Integracja z Active Directory
System został zintegrowany z usługą Active Directory, dzięki czemu użytkownicy logują się przy użyciu swoich istniejących kont domenowych.
Eliminuje to konieczność zarządzania dodatkowymi hasłami oraz upraszcza proces nadawania i odbierania uprawnień.
Uwierzytelnianie wieloskładnikowe (MFA)
Dodatkowym zabezpieczeniem jest wdrożenie MFA, które znacząco ogranicza ryzyko przejęcia kont użytkowników i nieautoryzowanego dostępu do danych.
Eliminacja ryzyka związanego z nośnikami USB
Przenoszenie dokumentów za pomocą nieszyfrowanych pamięci USB zostało zastąpione bezpieczną wymianą danych przez prywatną chmurę.
Pozwoliło to ograniczyć ryzyko:
utraty nośników,
wycieku informacji,
niekontrolowanego kopiowania danych,
wprowadzania złośliwego oprogramowania do sieci organizacji.
Powiązanie z wymaganiami
ISO 27001
Wdrożenie wspiera realizację wymagań normy ISO/IEC 27001:2022, w szczególności:
A.5.14 Information Transfer – bezpieczne przekazywanie informacji pomiędzy organizacją i podmiotami zewnętrznymi.
A.5.15 Access Control – kontrola dostępu do informacji i zasobów.
Obsługujemy pliki cookies. Jeśli uważasz, że to jest ok, po prostu kliknij "Akceptuj wszystko". Możesz też wybrać, jakie chcesz ciasteczka, klikając "Ustawienia".
Przeczytaj naszą politykę cookie